

Sommaire
AIPD (analyse d’impact relative à la protection des données) : les enjeux pour la PME
L’article 35 du RGPD impose l’AIPD lorsqu’un traitement, notamment s’il recourt à de nouvelles technologies, présente un risque élevé pour les droits et libertés des personnes. Selon la CNIL, elle est obligatoire dans deux situations : le traitement figure sur la liste qu’elle a adoptée en 2018, ou il remplit au moins deux des neuf critères du G29, parmi lesquels l’évaluation ou le scoring, la surveillance systématique, les données sensibles, la collecte à grande échelle, le croisement de données, les personnes vulnérables et l’usage innovant.
La liste de la CNIL compte 14 types de traitements. Plusieurs touchent directement les PME qui adoptent l’IA : le profilage des salariés en ressources humaines, dont le recrutement algorithmique et la prédiction des départs, et la surveillance systématique de l’activité des employés. L’article 35 vise aussi l’évaluation automatisée produisant des effets juridiques, le traitement à grande échelle de données sensibles et la surveillance à grande échelle d’une zone publique. Pour un projet d’outil d’IA qui note, trie ou surveille des personnes, la question se pose donc dès le cadrage.
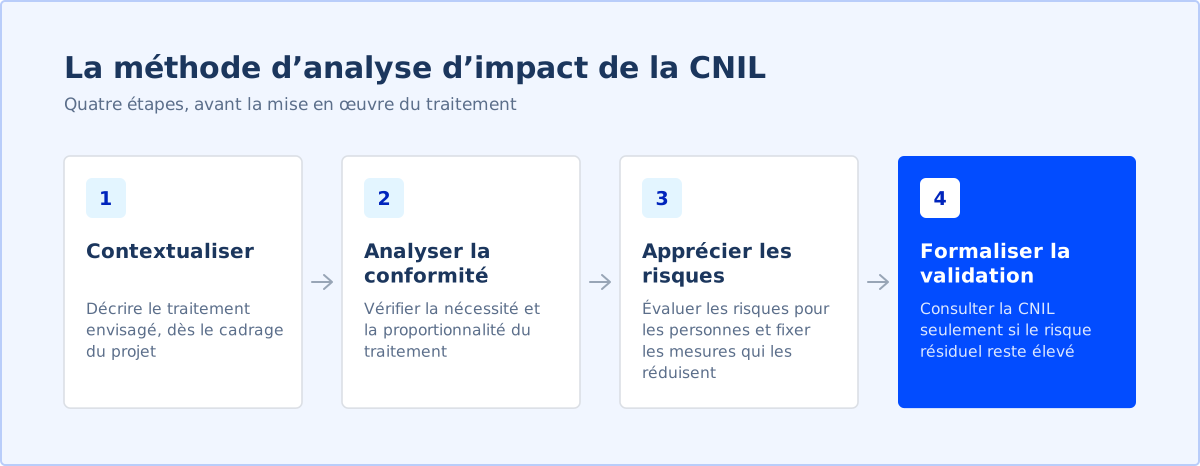
L’AIPD se mène avant la mise en œuvre et se met à jour pendant toute la vie du traitement. Le responsable de traitement la réalise, le DPO donne son avis s’il en existe un, et le sous-traitant fournit les informations utiles. Elle contient au minimum la description du traitement, l’évaluation de sa nécessité et de sa proportionnalité, celle des risques et les mesures prévues. La CNIL doit être consultée seulement si le risque résiduel reste élevé. La méthode de la CNIL suit quatre étapes : contextualiser, analyser les mesures de conformité, apprécier les risques, formaliser la validation. Son logiciel PIA, publié sous licence libre, guide la démarche pas à pas.
Ne pas faire d’AIPD quand elle est requise relève, selon la CNIL, des manquements passibles d’une amende pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Pour un projet qui fait appel à l’IA, notre outil Faut-il une AIPD ? indique en quelques questions si l’analyse d’impact s’impose.
Exemple
Une entreprise de logistique de 120 salariés reçoit 900 candidatures par an et envisage un outil d’IA qui classe les CV. Le recrutement algorithmique figure sur la liste de la CNIL : l’AIPD est requise. Menée en trois semaines avec les RH, le prestataire et un représentant du personnel, elle identifie 7 risques, dont un biais contre les parcours atypiques. Cinq mesures sont retenues, parmi lesquelles la relecture humaine de 100 % des candidatures écartées et une durée de conservation de 6 mois pour les profils non retenus.
Questions fréquentes
L’AIPD est-elle obligatoire pour une PME ?
La taille n’entre pas en compte. L’AIPD est obligatoire si le traitement figure sur la liste de la CNIL ou s’il remplit au moins deux des neuf critères du G29, quelle que soit la taille de l’entreprise.
Faut-il faire une AIPD pour un outil d’IA ?
Pas systématiquement. Elle devient nécessaire quand l’outil sert, par exemple, à évaluer ou trier des candidats, à profiler des salariés ou à surveiller leur activité, des cas que la liste de la CNIL vise explicitement.
Faut-il envoyer l’AIPD à la CNIL ?
Non, sauf si le risque résiduel reste élevé malgré les mesures prévues : la CNIL doit alors être consultée avant la mise en œuvre. La publication de l’AIPD n’est pas obligatoire.
Existe-t-il un outil pour réaliser une AIPD ?
Oui. La CNIL publie le logiciel PIA, sous licence libre, qui suit sa méthode pas à pas et propose une base de connaissances juridiques et techniques.
Quand faut-il réaliser l’AIPD ?
Avant la mise en œuvre du traitement, aussi tôt que possible, puis tenue à jour tout au long de la vie du traitement. La CNIL demande de la réexaminer régulièrement.
Sources
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 24 à 43), CNIL — consulté le 16 octobre 2026
- Ce qu’il faut savoir sur l’analyse d’impact relative à la protection des données (AIPD), CNIL — consulté le 16 octobre 2026
- Listes des traitements pour lesquels une AIPD est requise ou non, CNIL — consulté le 16 octobre 2026
- Liste des types d’opérations de traitement pour lesquelles une AIPD est requise, CNIL — consulté le 16 octobre 2026
- Liste des traitements avec AIPD requise (PDF), CNIL — consulté le 16 octobre 2026
- Outil PIA : téléchargez et installez le logiciel de la CNIL, CNIL — consulté le 16 octobre 2026
- Les pouvoirs de la formation restreinte, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.