

Données sensibles : les enjeux pour la PME
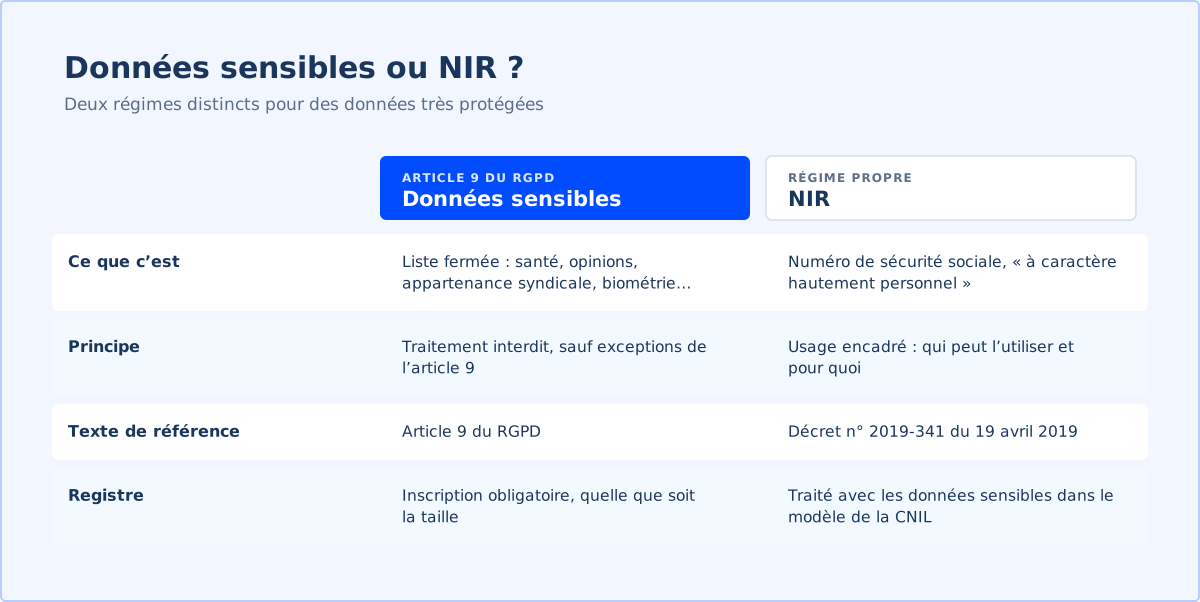
Une PME en détient plus souvent qu’elle ne le pense : un justificatif médical transmis par un salarié, une reconnaissance de handicap, un mandat syndical, une empreinte digitale pour une pointeuse. Selon la CNIL, le traitement de ces données est par principe interdit. Les exceptions de l’article 9 du RGPD incluent notamment le consentement explicite de la personne, les informations qu’elle a manifestement rendues publiques, ou un usage justifié par l’intérêt public et autorisé par un texte.
Ces données pèsent dans la documentation. Le régime allégé des organismes de moins de 250 salariés ne joue pas pour elles : la CNIL rappelle que les traitements portant sur des données sensibles doivent figurer au registre des traitements, quelle que soit la taille de l’entreprise. Les données relatives aux infractions et condamnations relèvent d’un régime voisin, cité à part par l’article 30 du règlement.
Le NIR, ou numéro de sécurité sociale, ne figure pas dans la liste de l’article 9, mais la CNIL le qualifie de donnée « à caractère hautement personnel » : son usage est encadré par le décret n° 2019-341 du 19 avril 2019, qui fixe qui peut l’utiliser et pour quoi. Le modèle de registre de la CNIL le traite d’ailleurs avec les données sensibles. Notre réflexe : avant de confier un document RH ou médical à un outil d’IA, vérifier qu’il ne contient aucune de ces catégories, sinon s’abstenir. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Une entreprise du bâtiment de 120 personnes recense ses fichiers RH. Elle en trouve 3 qui contiennent des données sensibles : les aménagements de poste liés à un handicap (14 salariés), les mandats des représentants du personnel (5 personnes) et un tableau de suivi des arrêts annoté de motifs médicaux. Elle supprime les annotations médicales, limite l’accès aux deux autres fichiers à 3 personnes et les inscrit au registre.
Questions fréquentes
Quelles sont les données sensibles selon le RGPD ?
L’origine raciale ou ethnique, les opinions politiques, les convictions religieuses ou philosophiques, l’appartenance syndicale, les données génétiques, biométriques, de santé, et celles qui concernent la vie ou l’orientation sexuelle.
Le numéro de sécurité sociale est-il une donnée sensible ?
Il ne figure pas dans la liste de l’article 9, mais la CNIL le considère comme une donnée à caractère hautement personnel. Son usage est limité aux cas prévus par le décret « cadre NIR » de 2019.
Une PME peut-elle traiter des données de santé de ses salariés ?
Uniquement dans l’une des exceptions prévues par l’article 9 du RGPD, par exemple lorsqu’un texte l’autorise. Faites valider chaque usage par votre conseil.
Faut-il inscrire les données sensibles au registre sous 250 salariés ?
Oui. Selon la CNIL, l’exemption des petites structures ne couvre pas les traitements de données sensibles, qui doivent toujours figurer au registre.
Sources
- Les données personnelles dans le secteur social : les grandes notions, CNIL — consulté le 16 octobre 2026
- RGPD : le registre des activités de traitement, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 26, 28 et 30), CNIL — consulté le 16 octobre 2026
- Tout savoir sur le décret cadre NIR dans le champ de la santé, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.