

Consentement (RGPD) : les enjeux pour la PME
Le consentement est l’une des six bases légales du RGPD, pas une obligation générale. Selon la CNIL, quatre critères cumulatifs le rendent valable. Libre : la personne a un choix réel, sans conséquence négative si elle refuse. Spécifique : il vise une finalité précise, et chaque finalité distincte s’accepte ou se refuse séparément. Éclairé : la personne connaît au préalable l’identité du responsable, les finalités, les données concernées et son droit de retrait. Univoque : il résulte d’une déclaration ou d’un acte positif clair.
La CNIL exclut donc les cases pré-cochées, les consentements groupés et le silence. L’entreprise doit pouvoir démontrer à tout moment qu’un consentement valable a été donné, par exemple dans un registre des consentements qui garde la date, le texte affiché et le mode de recueil. Le retrait doit être aussi simple que le recueil : un accord donné en ligne se retire en ligne.
Le consentement est souvent requis là où une PME l’oublie. En prospection par courriel vers des particuliers, la CNIL exige en général un consentement préalable, sauf pour des produits ou services analogues à ceux déjà achetés par un client informé. Les cookies sont l’autre terrain sensible : 21 sanctions les concernaient en 2025 selon le bilan de la CNIL. Le critère de liberté invite aussi à la prudence dans une relation déséquilibrée, comme celle d’un employeur avec ses salariés : vérifiez qu’un refus serait réellement sans conséquence.
Notre grille avant de recueillir un consentement : est-ce bien la base adaptée, chaque finalité a-t-elle sa propre case, le refus est-il sans conséquence, la preuve est-elle conservée, le retrait est-il possible en un geste ? Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
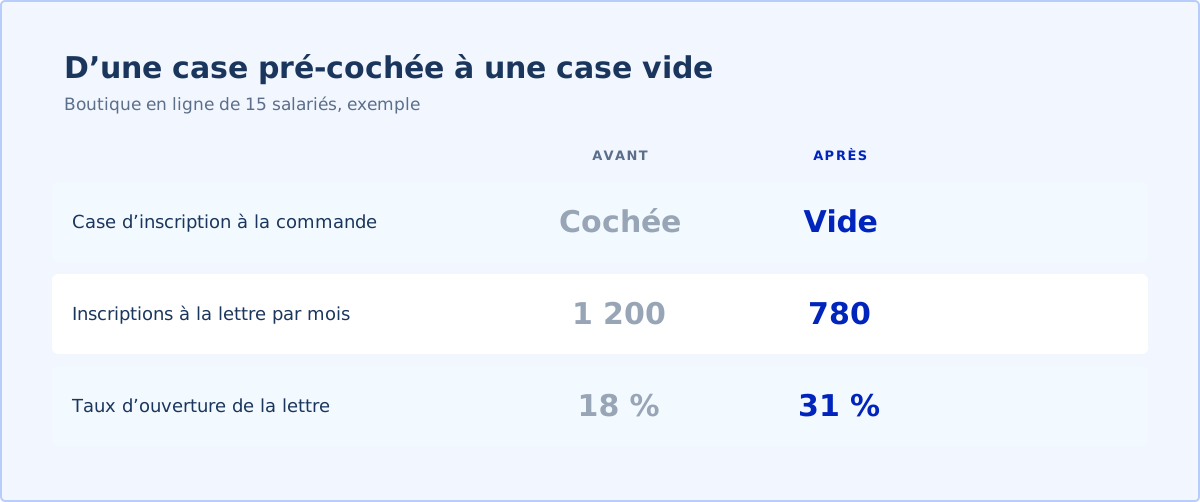
Une boutique en ligne de 15 salariés recueillait l’inscription à sa lettre d’information par une case pré-cochée au moment de la commande. Elle la remplace par une case vide, distincte des conditions de vente, et conserve pour chaque inscription la date, l’heure et la version du texte affiché. Les inscriptions passent de 1 200 à 780 par mois, mais le taux d’ouverture monte de 18 % à 31 %, et chaque lettre comporte un lien de désinscription en un clic.
Questions fréquentes
Le consentement est-il obligatoire pour traiter des données ?
Non. C’est l’une des six bases légales du RGPD. Un contrat, une obligation légale ou un intérêt légitime peuvent fonder un traitement sans consentement.
Une case pré-cochée vaut-elle consentement ?
Non. Selon la CNIL, une case pré-cochée n’est pas un acte positif univoque. Le silence et les consentements groupés ne sont pas valables non plus.
Comment prouver qu’une personne a consenti ?
En documentant les conditions de recueil : date, texte présenté, mode de recueil. La CNIL suggère par exemple de tenir un registre des consentements.
Peut-on envoyer une lettre d’information à ses clients sans leur consentement ?
Selon la CNIL, oui pour des produits ou services analogues à ceux déjà achetés, si le client en a été informé et peut s’y opposer facilement, dès la collecte puis dans chaque message. Sinon, un consentement préalable est en général requis auprès des particuliers.
Que faire quand une personne retire son consentement ?
Cesser le traitement fondé sur ce consentement. Le retrait doit être aussi simple que le recueil, et il peut ouvrir droit à l’effacement des données si aucune autre base ne justifie leur conservation.
Sources
- Conformité RGPD : comment recueillir le consentement des personnes ?, CNIL — consulté le 16 octobre 2026
- Communications par voie électronique aux prospects et clients : quelles règles respecter ?, CNIL — consulté le 16 octobre 2026
- Sanctions et mesures correctrices : la CNIL présente le bilan 2025, CNIL — consulté le 16 octobre 2026
- Comment choisir la base légale d’un traitement ?, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre III : droits de la personne concernée (articles 12 à 22), CNIL — consulté le 16 octobre 2026
Auteur
Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.