

Anonymisation : les enjeux pour la PME
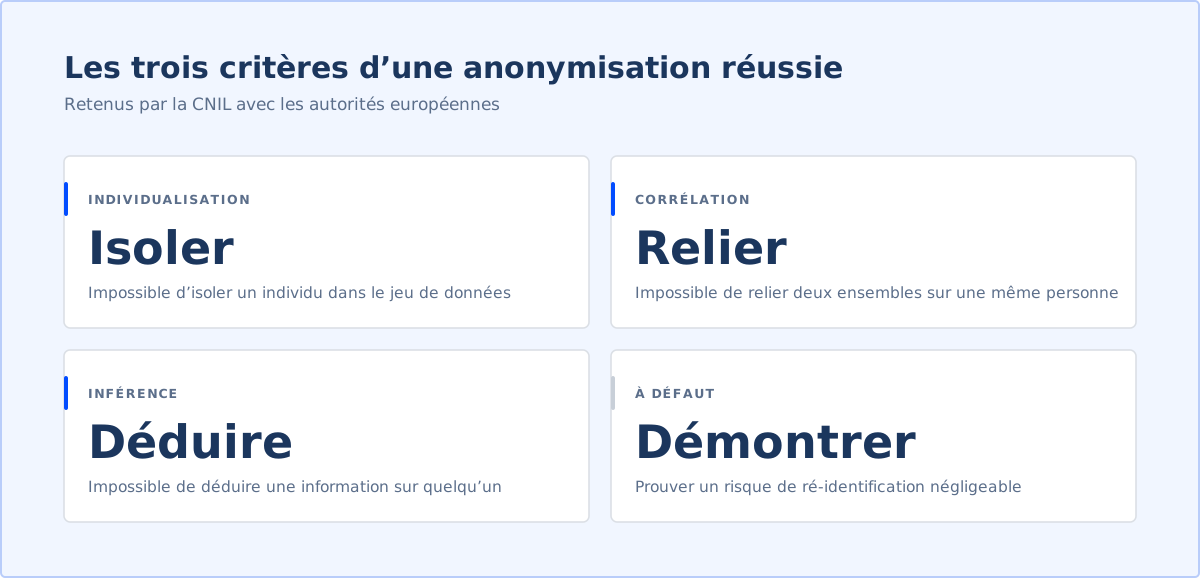
La CNIL, s’appuyant sur les autorités européennes, retient trois critères. L’individualisation : il ne doit pas être possible d’isoler un individu dans le jeu de données. La corrélation : il ne doit pas être possible de relier entre eux des ensembles de données distincts concernant une même personne. L’inférence : il ne doit pas être possible de déduire, de façon quasi certaine, de nouvelles informations sur un individu. Si ces critères ne sont pas tous remplis, le responsable doit démontrer, par une évaluation approfondie, que le risque de ré-identification par des moyens raisonnablement susceptibles d’être utilisés est négligeable.
Retirer les noms ne suffit donc pas. Un fichier où l’on a seulement remplacé les identifiants relève de la pseudonymisation et reste soumis au RGPD. Dans une PME de taille modeste, un poste, un service et une date d’embauche suffisent souvent à reconnaître quelqu’un.
L’enjeu est réel : des données anonymisées peuvent être réutilisées pour des statistiques, partagées ou confiées à un outil d’IA sans les contraintes du RGPD. C’est aussi une issue possible à la fin de la durée de conservation. La CNIL rappelle toutefois que le caractère anonyme doit être surveillé dans le temps : une anonymisation valable aujourd’hui doit être réévaluée demain.
Notre grille avant de qualifier un fichier d’anonyme : peut-on isoler une ligne qui ne correspond qu’à une personne, peut-on croiser ce fichier avec un autre que l’on possède, peut-on en déduire une information sur quelqu’un ? Un seul oui, et le fichier reste personnel. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Une PME industrielle de 90 salariés veut publier les résultats de son enquête interne sur la qualité de vie au travail. Le fichier brut croise service, ancienneté et tranche d’âge : 7 réponses correspondent à une seule personne dans leur service. L’entreprise regroupe les services de moins de 10 répondants, supprime l’ancienneté et ne publie que des pourcentages par grand pôle. Plus aucune ligne n’isole un salarié.
Questions fréquentes
Supprimer le nom et le prénom suffit-il à anonymiser un fichier ?
Non. Si une personne peut encore être isolée, reliée à d’autres données ou reconnue par déduction, le fichier est seulement pseudonymisé et reste soumis au RGPD.
Les données anonymisées sont-elles soumises au RGPD ?
Non, selon la CNIL, dès lors que l’anonymisation est réelle. Leur caractère anonyme doit cependant être réévalué dans le temps.
Peut-on anonymiser des données plutôt que les supprimer ?
C’est envisageable si les trois critères de la CNIL sont remplis, ou si le risque de ré-identification est démontré comme négligeable. À défaut, les données restent personnelles.
Comment vérifier qu’une anonymisation est réussie ?
En testant les trois critères : individualisation, corrélation et inférence. Si l’un n’est pas rempli, une évaluation approfondie du risque de ré-identification est nécessaire.
Sources
- L’anonymisation de données personnelles, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.