

Pseudonymisation : les enjeux pour la PME
Le RGPD définit la pseudonymisation comme un traitement qui empêche d’attribuer les données à une personne précise sans informations supplémentaires, à condition que ces informations soient conservées séparément et protégées par des mesures techniques et organisationnelles. Concrètement, la table de correspondance entre l’alias et le nom devient la pièce maîtresse : qui la détient peut ré-identifier les personnes.
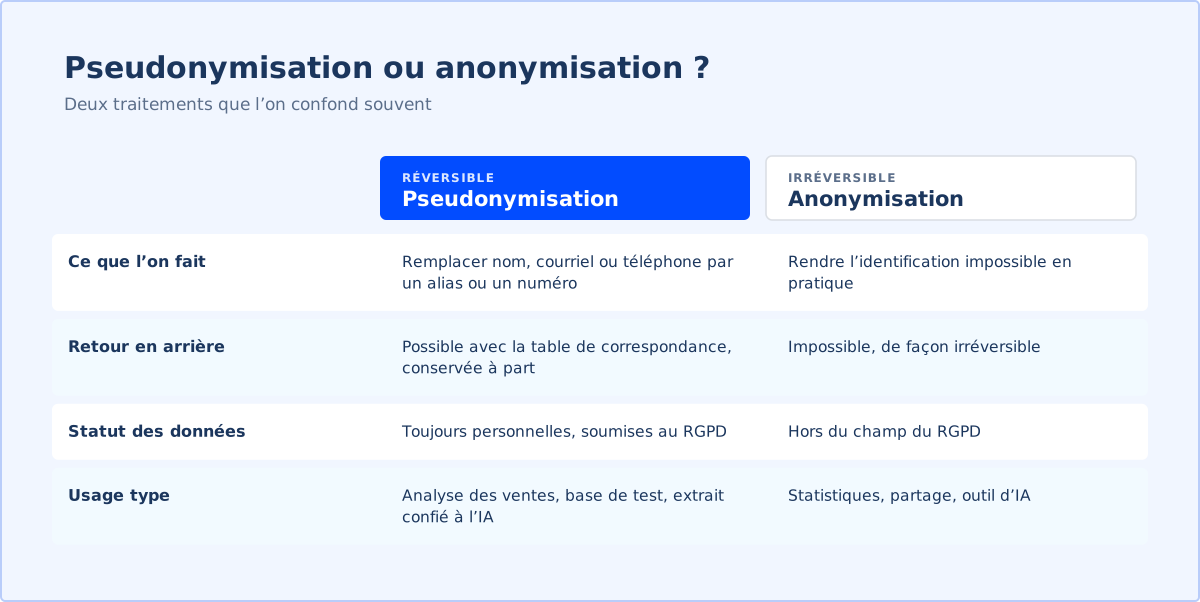
Selon la CNIL, la pseudonymisation est réversible, à la différence de l’anonymisation. Les données pseudonymisées conservent donc un caractère personnel et restent soumises au RGPD. Le Comité européen de la protection des données l’a confirmé dans ses lignes directrices adoptées le 17 janvier 2025 et soumises à consultation publique jusqu’au 28 février 2025 : elles restent des informations relatives à une personne identifiable.
Ce n’est pas pour autant une formalité. Les articles 25 et 32 du RGPD citent la pseudonymisation parmi les mesures appropriées, au titre de la protection dès la conception et de la sécurité, aux côtés du chiffrement des données. Pour une PME, elle sert dès qu’un fichier doit circuler sans que les noms soient utiles : analyse des ventes, base de test, extrait confié à un outil d’IA. Selon le Comité européen, elle peut aussi faciliter le recours à l’intérêt légitime.
Notre réflexe en trois points : remplacer les identifiants directs avant tout export, ranger la table de correspondance dans un espace distinct et réservé à quelques personnes, et vérifier que les colonnes restantes ne suffisent pas, à elles seules, à reconnaître quelqu’un. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Une enseigne de 4 magasins de bricolage, 70 salariés, veut analyser 12 000 tickets de caisse liés à sa carte de fidélité avec un outil d’IA. Avant l’envoi, elle remplace nom, courriel et téléphone par un identifiant à 8 chiffres, supprime l’adresse et ne garde que le code postal. La table de correspondance reste sur un serveur interne accessible à 2 personnes. L’outil reçoit des données utiles à l’analyse, sans aucun nom.
Questions fréquentes
Les données pseudonymisées sont-elles soumises au RGPD ?
Oui. Selon la CNIL et le Comité européen de la protection des données, elles restent des données personnelles, puisqu’une ré-identification reste possible avec l’information supplémentaire.
Quelle différence entre pseudonymisation et anonymisation ?
La pseudonymisation remplace les identifiants et reste réversible. L’anonymisation empêche toute identification, de façon irréversible.
La pseudonymisation est-elle obligatoire ?
Le RGPD ne l’impose pas en toutes circonstances, mais les articles 25 et 32 la citent parmi les mesures appropriées. Elle est à envisager dès qu’un traitement n’a pas besoin des noms.
Où conserver la table de correspondance ?
Séparément des données pseudonymisées, avec un accès limité aux seules personnes qui en ont besoin, comme le prévoit la définition du RGPD.
Sources
- Le CEPD adopte des lignes directrices sur la pseudonymisation, CEPD — consulté le 16 octobre 2026
- Le CEPD adopte des lignes directrices sur la pseudonymisation et souhaite renforcer la coopération, CNIL — consulté le 16 octobre 2026
- L’anonymisation de données personnelles, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre 4 : responsable du traitement et sous-traitant (articles 25 et 32), CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.