

Chiffrement des données : les enjeux pour la PME
L’article 32 du RGPD demande au responsable du traitement et au sous-traitant de garantir un niveau de sécurité adapté au risque. Il cite notamment la pseudonymisation et le chiffrement, des moyens garantissant la confidentialité, l’intégrité, la disponibilité et la résilience des systèmes, la capacité à rétablir rapidement l’accès aux données après un incident, et des tests réguliers de l’efficacité des mesures. Le chiffrement n’est donc pas imposé partout, mais il fait partie des réponses attendues dès que des données circulent ou quittent les locaux.
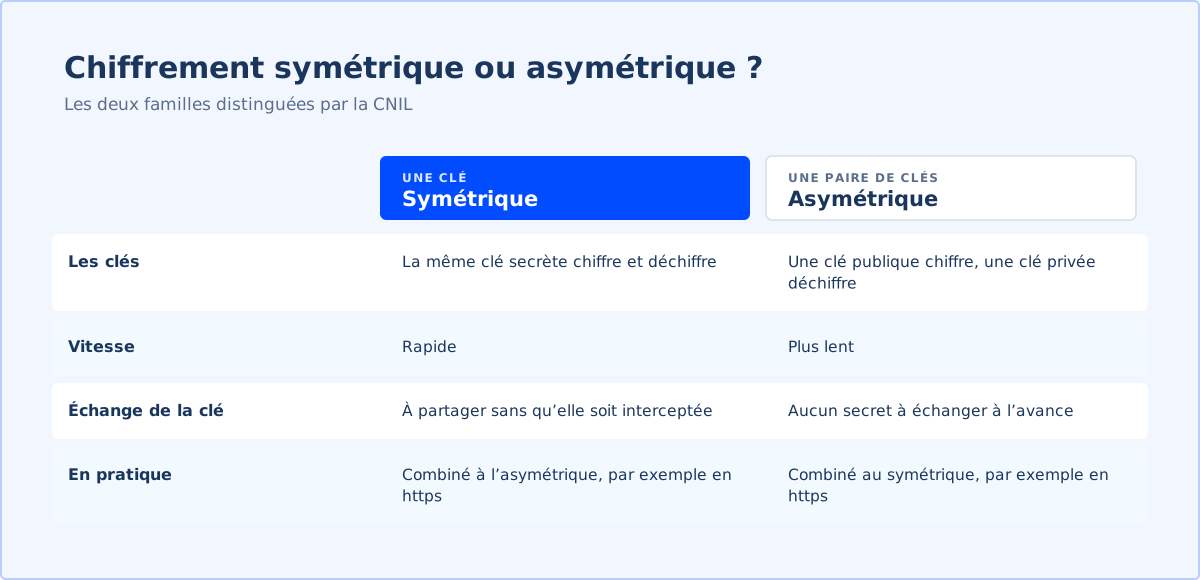
La CNIL distingue deux familles. Le chiffrement symétrique utilise la même clé secrète pour chiffrer et déchiffrer : il est rapide, mais la clé doit être partagée sans être interceptée. Le chiffrement asymétrique repose sur une paire de clés, publique et privée, plus lente mais sans secret à échanger à l’avance. Les deux se combinent, par exemple lors de la visite d’un site en « https ». Le guide de la sécurité des données personnelles de la CNIL y consacre sa fiche « Chiffrement, hachage, signature ».
Dans une PME, trois terrains reviennent : les ordinateurs portables et supports amovibles, qui se perdent ; les échanges, courriels, transferts de fichiers et visioconférences, pour lesquelles la CNIL invite à vérifier le chiffrement des communications de bout en bout ; les sauvegardes et les espaces en ligne. Un vol d’ordinateur reste une violation de données, mais des données chiffrées restent illisibles pour qui ne détient pas la clé.
Notre réflexe : recenser où sont stockées et par où transitent les données, activer le chiffrement sur chacun de ces points, puis désigner qui détient les clés et comment on les retrouve. Une clé perdue rend les données aussi inaccessibles pour l’entreprise que pour un intrus. Le chiffrement complète la pseudonymisation dans le dispositif de sécurité attendu par le RGPD. Nos propres mesures sont décrites sur notre page sécurité. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Un bureau d’études de 40 personnes compte 28 ordinateurs portables, dont 11 sans chiffrement du disque, et envoie ses plans clients par pièce jointe non protégée. En deux semaines, il active le chiffrement sur les 28 postes, passe les envois de fichiers par un espace de partage chiffré et confie la conservation des clés de récupération à 2 personnes. Trois mois plus tard, un portable volé dans un train ne donne accès à aucun dossier.
Questions fréquentes
Le chiffrement des données est-il obligatoire ?
Le RGPD ne l’impose pas en toutes circonstances. L’article 32 le cite parmi les mesures appropriées : son usage dépend du niveau de risque, et il est particulièrement pertinent pour des données sensibles ou des postes nomades.
Quelle différence entre chiffrement symétrique et asymétrique ?
Le symétrique utilise une seule clé secrète, partagée entre l’émetteur et le destinataire. L’asymétrique utilise une clé publique pour chiffrer et une clé privée, gardée secrète, pour déchiffrer.
Une visioconférence doit-elle être chiffrée ?
La CNIL conseille de vérifier, avant d’adopter un outil, que l’éditeur met en place des mesures essentielles comme le chiffrement des communications de bout en bout.
Que se passe-t-il si l’on perd la clé de chiffrement ?
Les données deviennent illisibles, y compris pour l’entreprise. D’où l’importance de prévoir, dès l’activation, qui conserve les clés de récupération et où.
Sources
- Comprendre les grands principes de la cryptologie et du chiffrement, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre 4 : responsable du traitement et sous-traitant (articles 25 et 32), CNIL — consulté le 16 octobre 2026
- Guide de la sécurité des données personnelles, CNIL — consulté le 16 octobre 2026
- Les conseils de la CNIL pour utiliser les outils de visioconférence, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.