

Violation de données personnelles : les enjeux pour la PME
La définition est large. La CNIL cite la perte d’une clé USB non sécurisée contenant la base clients, la suppression accidentelle de données non sauvegardées ailleurs ou la modification malveillante d’informations. Une violation peut être intentionnelle ou non. Un courriel envoyé au mauvais destinataire, un compte de messagerie piraté ou un fichier partagé trop largement relèvent donc du sujet, y compris lorsque l’outil en cause est un service d’IA.
Trois obligations s’enchaînent. Toute violation est consignée dans un registre interne, même sans risque pour les personnes : nature, personnes concernées, conséquences, mesures prises. Si elle présente un risque pour les droits et libertés des personnes, l’article 33 du RGPD impose de la notifier à la CNIL dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance ; la notification peut être complétée ensuite, et un retard doit être motivé. Si le risque est élevé, l’article 34 impose d’informer aussi les personnes concernées, sauf exceptions, comme des données rendues incompréhensibles par un chiffrement dont la clé n’est pas compromise.
Le sous-traitant qui découvre une violation alerte son client dans les meilleurs délais. Il peut notifier la CNIL pour son compte si leur contrat le prévoit, mais la décision de notifier et la tenue du registre restent à l’entreprise cliente. En 2025, selon le bilan de la CNIL, 14 organismes ont été sanctionnés pour des manquements à la sécurité des données, notamment des mots de passe trop faibles ou des comptes partagés.
Notre réflexe tient en trois temps : contenir l’incident (couper l’accès, réinitialiser les mots de passe), qualifier le risque pour les personnes, puis documenter et, si nécessaire, notifier par le téléservice de la CNIL. Nos engagements de sécurité sont décrits sur notre page sécurité. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
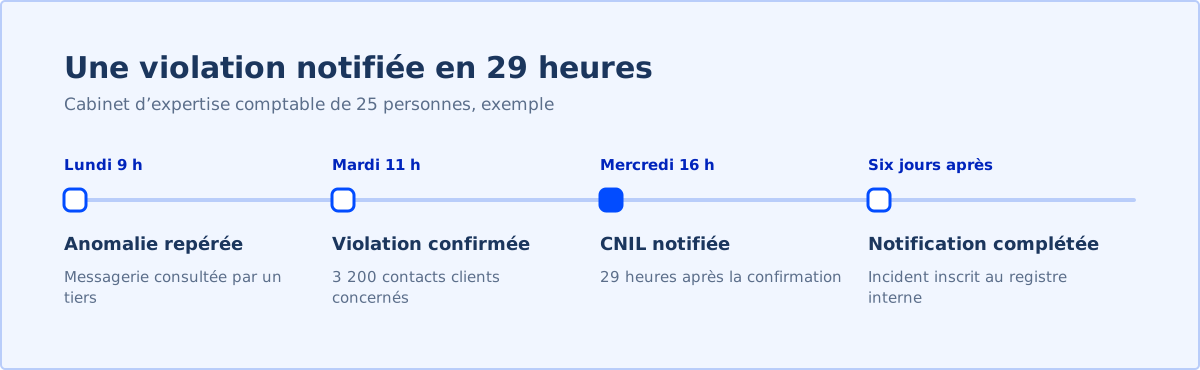
Dans un cabinet d’expertise comptable de 25 personnes, une collaboratrice saisit ses identifiants sur une fausse page de connexion. Sa messagerie, qui contient les coordonnées de 3 200 contacts clients, est consultée par un tiers. L’anomalie est repérée un lundi à 9 h et confirmée le mardi à 11 h. Le cabinet réinitialise les accès, active la double authentification sur ses 25 comptes, notifie la CNIL le mercredi à 16 h, soit 29 heures après la confirmation, et complète la notification six jours plus tard. L’incident est inscrit au registre.
Questions fréquentes
Faut-il toujours notifier une violation de données à la CNIL ?
Non. La notification est obligatoire lorsque la violation présente un risque pour les droits et libertés des personnes. En revanche, toute violation doit être documentée dans le registre interne, que la CNIL peut contrôler.
Combien de temps a-t-on pour notifier la CNIL ?
Le RGPD prévoit une notification dans les meilleurs délais et, si possible, dans les 72 heures après en avoir pris connaissance. Une notification initiale peut être complétée ensuite ; passé ce délai, il faut indiquer les motifs du retard.
Faut-il prévenir les clients concernés ?
Oui si la violation présente un risque élevé pour eux, dans les meilleurs délais et en termes clairs. Ce n’est pas nécessaire si les données étaient chiffrées avec une clé non compromise ou si le risque a été écarté par des mesures ultérieures. Si l’information individuelle exige des efforts disproportionnés, une communication publique la remplace.
Notre prestataire a subi une fuite : qui prévient la CNIL ?
Le prestataire doit vous alerter dans les meilleurs délais. Il peut notifier pour votre compte si le contrat le prévoit, mais c’est à votre entreprise de décider de la notification et de tenir le registre.
Sources
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 24 à 43), CNIL — consulté le 16 octobre 2026
- Violations de données personnelles : les règles à suivre, CNIL — consulté le 16 octobre 2026
- Guide du sous-traitant, édition septembre 2017, CNIL — consulté le 16 octobre 2026
- Sanctions et mesures correctrices : la CNIL présente le bilan 2025, CNIL — consulté le 16 octobre 2026
- Droit d’accès, guichet unique, violation de données : le CEPD publie de nouvelles lignes directrices, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.