

Sous-traitant (RGPD) : les enjeux pour la PME
La CNIL cite comme exemples les prestataires informatiques (hébergement, maintenance), les intégrateurs de logiciels, les sociétés de sécurité informatique, les agences de marketing ou de communication et les gestionnaires de paie. Un éditeur ou un fabricant qui n’accède jamais aux données n’est pas sous-traitant. Pour distinguer un sous-traitant d’un responsable de traitement, le guide de la CNIL reprend les indices du G29 : le niveau d’instruction donné, le degré de contrôle du client, la valeur ajoutée du prestataire et sa visibilité pour les personnes concernées.
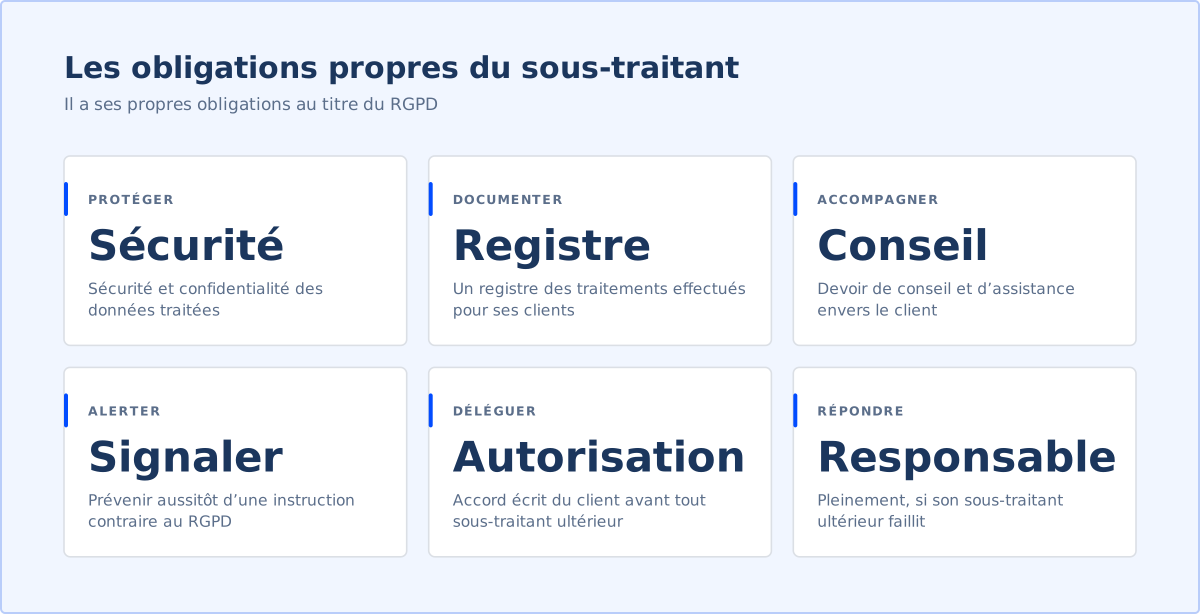
Le sous-traitant a ses propres obligations au titre du RGPD : sécurité, confidentialité, tenue d’un registre des traitements effectués pour ses clients, devoir de conseil et d’assistance. S’il estime qu’une instruction est contraire au règlement, il doit en informer immédiatement son client. Il ne peut recourir à un sous-traitant ultérieur qu’avec l’autorisation écrite, spécifique ou générale, du responsable, et il reste pleinement responsable si ce dernier manque à ses obligations. Le guide de la CNIL rappelle que sa responsabilité peut être engagée et qu’il s’expose aux amendes administratives du règlement.
Une PME joue souvent les deux rôles : cliente de sous-traitants pour sa paie ou son CRM, et sous-traitante quand elle traite des données pour ses propres clients. Elle est alors aussi responsable de traitement pour sa gestion interne, comme les ressources humaines, et tient deux registres. La relation se formalise dans un contrat de sous-traitance ; notre propre accord de sous-traitance en donne une illustration. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Une agence de marketing de 22 personnes gère les campagnes e-mail de 18 clients. Pour leurs fichiers, elle est sous-traitante : elle n’utilise les contacts que selon les consignes reçues. Pour ses salariés et ses propres prospects, elle est responsable. Elle tient donc deux registres, et liste dans le premier ses 18 clients et les 3 prestataires techniques qu’elle a fait autoriser.
Questions fréquentes
Mon éditeur de logiciel est-il un sous-traitant RGPD ?
Oui s’il traite vos données personnelles pour votre compte, par exemple en les hébergeant. Non s’il fournit seulement un logiciel et n’accède jamais aux données.
Un sous-traitant peut-il faire appel à un autre sous-traitant ?
Oui, avec l’autorisation écrite préalable, spécifique ou générale, du responsable de traitement. Il reste pleinement responsable envers lui si cet autre sous-traitant manque à ses obligations.
Un sous-traitant doit-il tenir un registre ?
Oui. Il tient un registre des traitements qu’il effectue pour ses clients, et un second pour ses propres traitements, dont il est responsable.
Que faire si un client donne une instruction contraire au RGPD ?
Le sous-traitant doit l’en informer immédiatement. Ne pas le faire figure parmi les manquements que le guide de la CNIL associe à des sanctions.
Sources
- Règlement européen sur la protection des données : un guide pour accompagner les sous-traitants, CNIL — consulté le 16 octobre 2026
- Guide du sous-traitant (édition septembre 2017), CNIL — consulté le 16 octobre 2026
- Responsable du traitement, sous-traitants : comment bien identifier son rôle ?, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 26, 28 et 30), CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.