

Responsable de traitement : les enjeux pour la PME
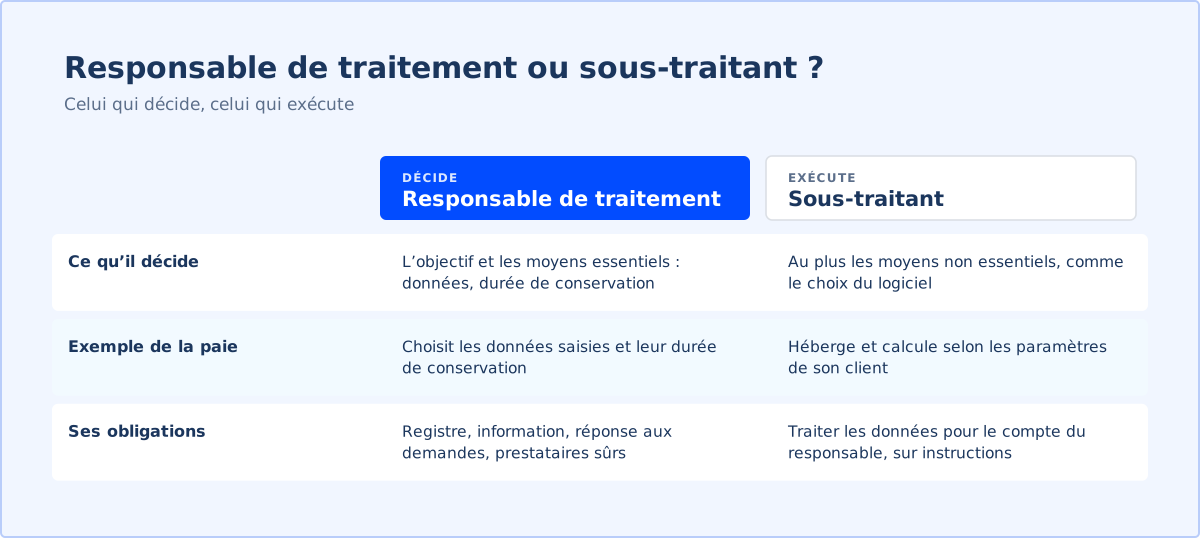
Pour la plupart de ses traitements, la PME est responsable : paie, recrutement, gestion des clients, prospection. Ce rôle porte l’essentiel des obligations du RGPD : tenir le registre des traitements, informer les personnes, répondre à leurs demandes et, selon l’article 28, ne recourir qu’à des prestataires présentant des garanties suffisantes de sécurité.
La qualification dépend des faits, pas du contrat. La CNIL le rappelle : c’est celui qui prend les décisions clés, sur les données collectées ou leur durée de conservation par exemple, qui est responsable. Le choix d’un logiciel relève en revanche des moyens non essentiels, que l’on peut laisser à un prestataire. Il n’est pas nécessaire d’accéder soi-même aux données pour être responsable, et la CNIL peut requalifier les rôles lors d’un contrôle.
Le sujet se pose à chaque nouvel outil d’IA. Une PME qui fait analyser ses candidatures par un service en ligne décide de l’objectif et des données envoyées : elle reste responsable, et l’éditeur agit en principe comme son sous-traitant tant qu’il suit ses instructions. Notre grille tient en deux questions : qui a décidé pourquoi ces données sont traitées, et qui a décidé lesquelles. Si plusieurs acteurs ont décidé ensemble, il faut regarder du côté du responsable conjoint. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Une entreprise de transport de 90 salariés confie sa paie à un logiciel en ligne. Elle décide quelles données sont saisies et combien de temps elles sont gardées : elle est responsable de traitement. L’éditeur héberge et calcule selon ses paramètres : il est sous-traitant. Lors de la revue annuelle, l’entreprise vérifie que le contrat avec l’éditeur couvre les 8 points prévus par l’article 28.
Questions fréquentes
Qui est le responsable de traitement dans une PME ?
En général, la société elle-même, en tant que personne morale, représentée par son représentant légal. Ce n’est ni le service informatique ni le prestataire.
Un contrat peut-il désigner librement le responsable de traitement ?
Non. La CNIL précise que la qualification ne dépend pas d’un choix contractuel mais des faits : qui décide réellement de l’objectif et des moyens essentiels.
Peut-on être responsable de traitement sans accéder aux données ?
Oui. Selon la CNIL, il n’est pas nécessaire que le responsable ait réellement accès aux données pour être qualifié comme tel.
Quelles sont les obligations du responsable de traitement ?
Documenter ses traitements dans un registre, informer les personnes, répondre à leurs droits, sécuriser les données et encadrer ses sous-traitants par contrat.
Sources
- Responsable de traitement (définition), CNIL — consulté le 16 octobre 2026
- Responsable du traitement, sous-traitants : comment bien identifier son rôle ?, CNIL — consulté le 16 octobre 2026
- Les données personnelles dans le secteur social : les grandes notions, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 26, 28 et 30), CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.