

Registre des traitements : les enjeux pour la PME
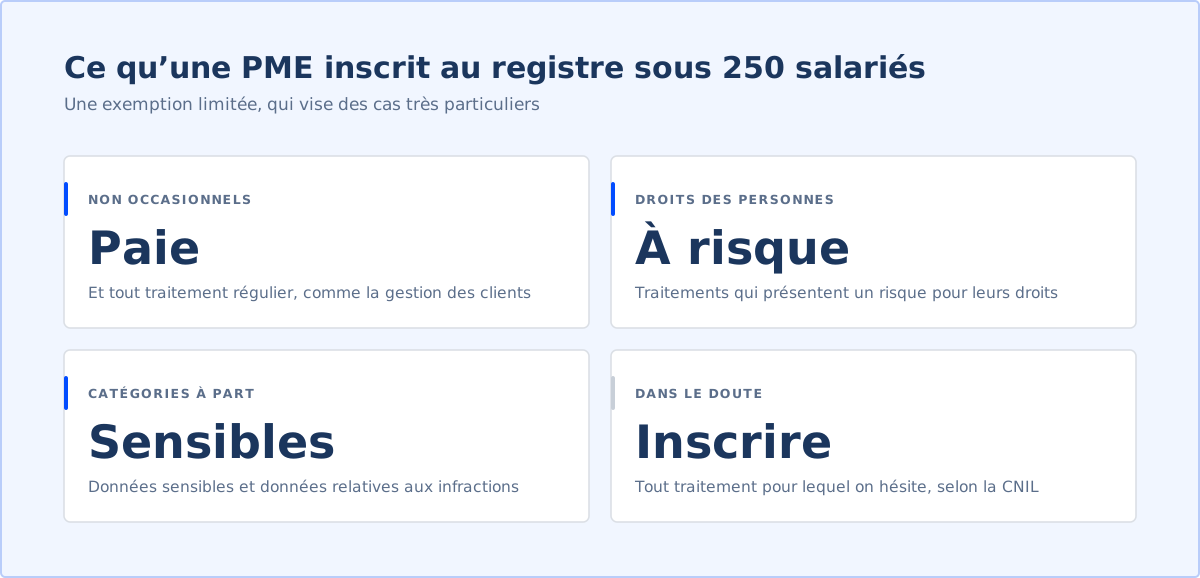
Selon la CNIL, l’obligation concerne tous les organismes, publics comme privés. Les entreprises de moins de 250 salariés bénéficient d’une exemption limitée : elles doivent au minimum inscrire les traitements non occasionnels, comme la paie ou la gestion des clients, ceux qui présentent un risque pour les droits des personnes et ceux qui portent sur des données sensibles ou des infractions. La CNIL précise que l’exemption vise des cas très particuliers et recommande d’inscrire tout traitement pour lequel on hésite.
Le registre est un document interne, sur papier ou sous forme électronique. Il n’est pas à envoyer à la CNIL, mais doit lui être fourni sur demande. Une entreprise privée n’a pas à le publier. Le sous-traitant tient le sien pour les traitements réalisés pour ses clients, avec la liste de ces clients, de ses propres sous-traitants et des transferts hors de l’Union.
La CNIL propose un modèle de registre simplifié, au format tableur. Chaque fiche décrit une activité : objectifs poursuivis, catégories de personnes, catégories de données (état civil, vie personnelle, vie professionnelle, informations économiques et financières, connexion, localisation, internet), présence de données sensibles dont le NIR, durées de conservation, destinataires, sous-traitants, transferts et mesures de sécurité, comme le contrôle d’accès, la traçabilité, la sauvegarde ou le chiffrement. Notre méthode en trois étapes : partir des objectifs et non des outils, comme l’explique la fiche traitement de données, faire valider chaque fiche par le service qui l’utilise, puis inscrire chaque nouvel outil d’IA avant son déploiement. Le registre est la colonne vertébrale du RGPD dans l’entreprise. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Un industriel de 140 salariés reprend son registre, resté figé depuis plusieurs années. Il passe de 7 à 13 fiches, dont 3 nouvelles liées à des outils d’IA : assistant de rédaction, analyse des appels du support et tri des candidatures. La revue fait apparaître 2 prestataires sans contrat de sous-traitance et une durée de conservation non définie pour les enregistrements d’appels, fixée à 6 mois.
Questions fréquentes
Le registre RGPD est-il obligatoire pour une PME ?
En principe oui, pour tous les organismes. Sous 250 salariés, l’exemption est limitée : les traitements non occasionnels, à risque ou portant sur des données sensibles doivent y figurer.
Faut-il envoyer son registre à la CNIL ?
Non. C’est un document interne, à présenter à la CNIL si elle le demande.
Existe-t-il un modèle de registre RGPD ?
Oui. La CNIL met à disposition un modèle de registre simplifié au format tableur, adapté aux petites entreprises et aux associations.
Que doit contenir le registre ?
Le nom et les coordonnées de l’organisme et, le cas échéant, du délégué à la protection des données, puis pour chaque traitement : finalités, personnes et données concernées, destinataires, transferts, durées de conservation et mesures de sécurité.
Sources
- RGPD : le registre des activités de traitement, CNIL — consulté le 16 octobre 2026
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 26, 28 et 30), CNIL — consulté le 16 octobre 2026
- Guide du sous-traitant (édition septembre 2017), CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.