

Contrat de sous-traitance (article 28 RGPD) : les enjeux pour la PME
Dès qu’un prestataire traite des données personnelles pour la PME, l’article 28 du RGPD impose un contrat ou un autre acte juridique. Il doit prévoir que le sous-traitant ne traite les données que sur instruction documentée, que ses équipes sont tenues à la confidentialité, qu’il applique des mesures de sécurité adaptées et qu’il ne recourt à un sous-traitant ultérieur qu’aux conditions prévues.
Le texte ajoute d’autres engagements : aider le client à répondre aux demandes des personnes et à respecter ses obligations de sécurité et d’analyse d’impact, supprimer ou restituer les données en fin de prestation, et fournir les informations nécessaires pour démontrer la conformité, audits compris. Le contrat ne dispense pas le client de choisir un prestataire qui présente des garanties suffisantes. La CNIL propose dans son guide du sous-traitant un exemple de clause, à adapter à chaque prestation.
Avec la multiplication des outils d’IA en ligne, le sujet concerne désormais chaque abonnement. Notre méthode en trois étapes : lister les prestataires qui accèdent à des données personnelles, retrouver pour chacun le contrat ou l’annexe de protection des données, puis vérifier point par point les clauses de l’article 28. Pour un exemple concret, voyez notre propre accord de sous-traitance. La relation est à documenter aussi dans le registre des traitements. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
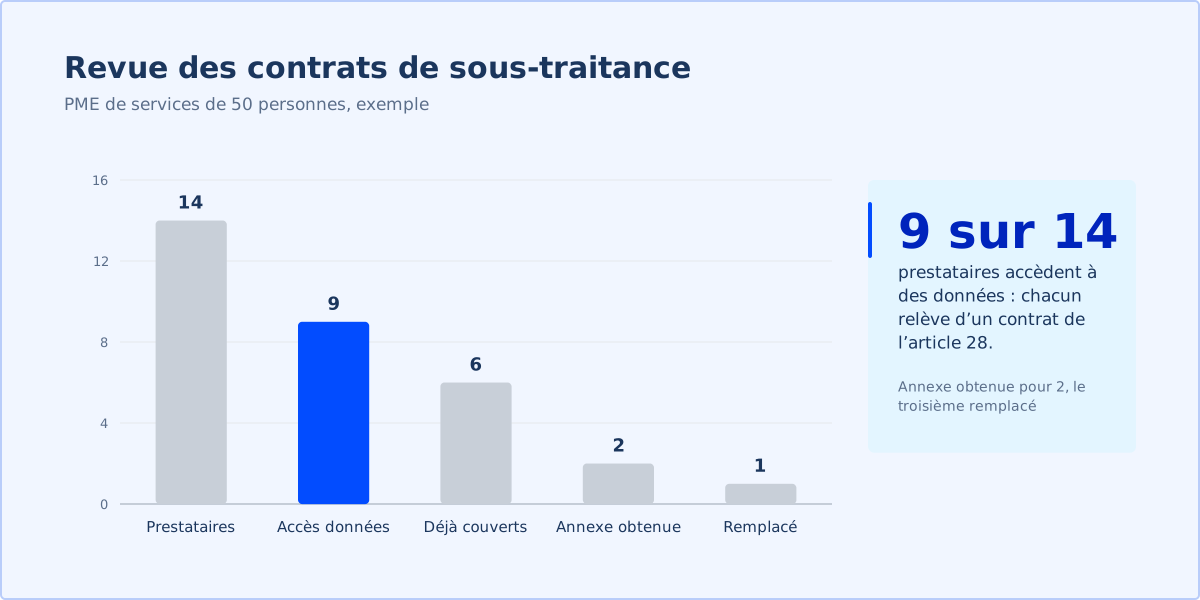
Une PME de services de 50 personnes recense 14 prestataires informatiques. 9 accèdent à des données personnelles. Pour 6, l’annexe de protection des données existe et couvre les clauses de l’article 28. Pour les 3 autres, dont un outil d’IA adopté par l’équipe commerciale, elle obtient l’annexe de l’éditeur pour 2 et remplace le troisième, qui ne prévoit ni suppression des données ni audit.
Questions fréquentes
Le contrat de sous-traitance RGPD est-il obligatoire ?
Oui. L’article 28 impose un contrat ou un autre acte juridique écrit, y compris sous forme électronique, entre le responsable de traitement et chaque sous-traitant.
Que doit contenir un contrat de sous-traitance selon l’article 28 ?
L’objet, la durée, la nature et la finalité du traitement, les données et personnes concernées, et les engagements du sous-traitant : instructions, confidentialité, sécurité, sous-traitance ultérieure, assistance, fin de contrat et audits.
Les conditions générales d’un outil en ligne suffisent-elles ?
Elles peuvent suffire si elles contiennent les clauses prévues par l’article 28, souvent dans une annexe dédiée. Vérifiez la présence de chaque point avant de confier des données.
Existe-t-il un modèle de clause de sous-traitance ?
Oui. Le guide du sous-traitant publié par la CNIL propose un exemple de clause, à adapter à la prestation concernée.
Sources
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 26, 28 et 30), CNIL — consulté le 16 octobre 2026
- Guide du sous-traitant (édition septembre 2017), CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.