

Cookies et traceurs : les enjeux pour la PME
Tout site d’entreprise est concerné dès qu’il utilise un outil de mesure, un pixel publicitaire, un module de réseau social ou une vidéo intégrée. La CNIL demande de recueillir le consentement des internautes avant toute opération d’écriture ou de lecture de cookies et autres traceurs. Ses lignes directrices, adoptées le 4 juillet 2019 et modifiées le 17 septembre 2020, sont accompagnées d’une recommandation adoptée le même jour ; la CNIL avait fixé la fin mars 2021 comme limite pour s’y conformer.
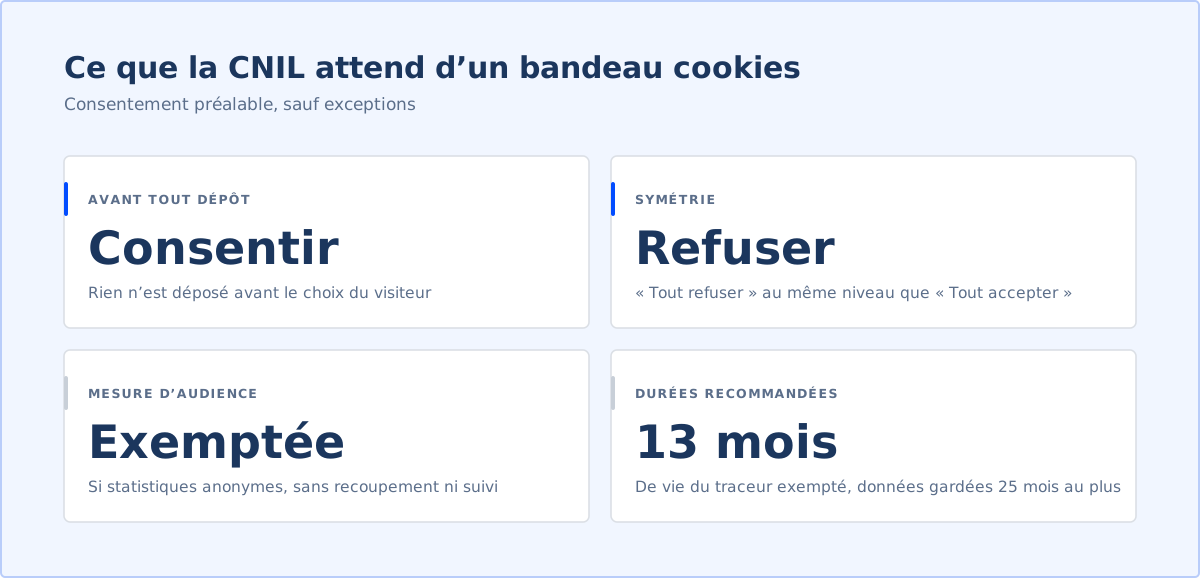
Le principe le plus visible est la symétrie : refuser doit être aussi aisé qu’accepter. La CNIL recommande donc un bouton « tout refuser » au même niveau que « tout accepter », et suggère de conserver le refus pendant une certaine période pour ne pas redemander à chaque visite. Le consentement ainsi recueilli s’inscrit dans le cadre plus large du RGPD.
Certains traceurs de mesure d’audience sont exemptés de consentement. Selon la CNIL, ils doivent servir à la seule mesure de l’audience du site, pour le compte exclusif de l’éditeur, produire des statistiques anonymes, ne pas être recoupés avec d’autres traitements ni transmis à des tiers, et ne pas suivre l’internaute d’un site à l’autre. La CNIL recommande en outre une durée de vie d’environ 13 mois pour ces traceurs, sans prolongation automatique, et une conservation des informations collectées de 25 mois au plus. Elle recommande aussi d’en informer l’internaute, par exemple dans la politique de confidentialité.
Notre méthode en trois étapes : inventorier tous les traceurs réellement présents sur le site, classer chacun entre exempté et soumis à consentement, puis tester le bandeau comme un visiteur pressé, en vérifiant que rien n’est déposé avant son choix. Les mentions d’information complètent le dispositif. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Une PME de services B2B de 30 personnes audite son site vitrine. Elle y trouve 9 traceurs : 2 techniques, 1 outil de mesure d’audience, 4 traceurs publicitaires et 2 modules de vidéo. Le bandeau ne proposait qu’un bouton « Accepter ». Elle ajoute « Tout refuser » au même niveau, bloque les 6 traceurs publicitaires et vidéo tant que le visiteur n’a pas choisi, et paramètre la mesure d’audience pour qu’elle remplisse les conditions d’exemption.
Questions fréquentes
Un bandeau cookies est-il obligatoire ?
Il l’est dès que le site utilise des traceurs soumis à consentement, comme des traceurs publicitaires. Un site qui n’utilise que des traceurs exemptés n’a pas à recueillir de consentement ; la CNIL recommande toutefois d’informer les visiteurs.
Peut-on proposer seulement un bouton « Accepter » ?
Non. Selon la CNIL, refuser doit être aussi simple qu’accepter, ce qui suppose en pratique un bouton « Tout refuser » au même niveau.
La mesure d’audience nécessite-t-elle le consentement ?
Pas toujours. Elle en est exemptée si elle se limite à la mesure de l’audience pour le compte de l’éditeur, produit des statistiques anonymes et ne sert ni au recoupement ni au suivi sur d’autres sites.
Combien de temps un cookie de mesure d’audience peut-il durer ?
La CNIL recommande une durée de vie d’environ 13 mois, sans prolongation automatique à chaque visite, et une conservation des données collectées de 25 mois au plus.
Sources
- Cookies et autres traceurs : la CNIL publie des lignes directrices modificatives et sa recommandation, CNIL — consulté le 16 octobre 2026
- Cookies : solutions pour les outils de mesure d’audience, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.