

DPO (délégué à la protection des données) : les enjeux pour la PME
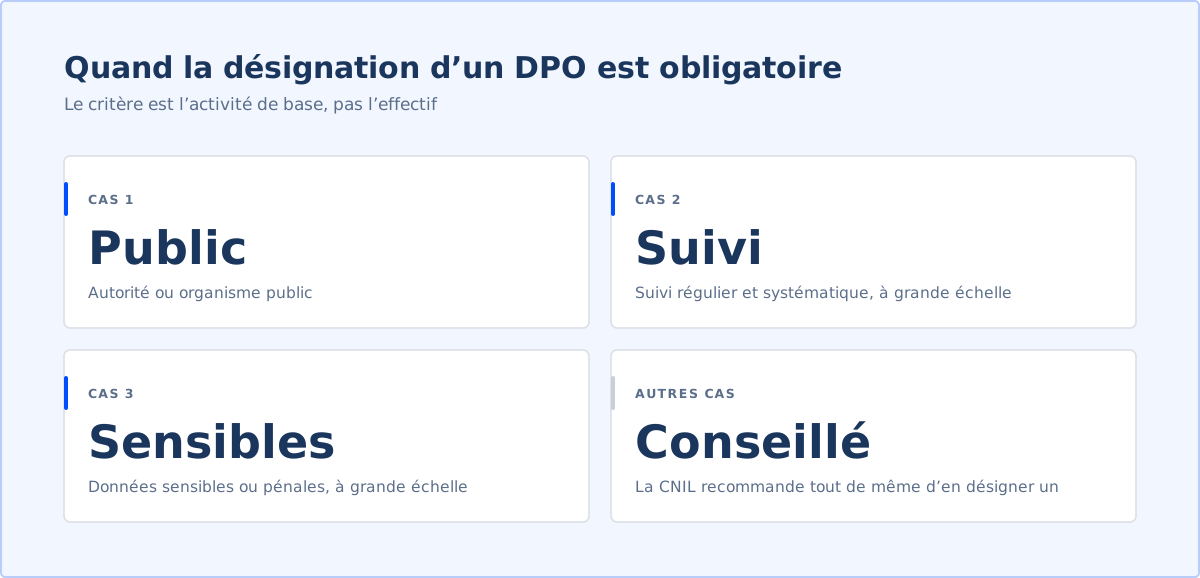
L’article 37 du RGPD rend la désignation obligatoire dans trois cas : une autorité ou un organisme public ; des activités de base impliquant un suivi régulier et systématique des personnes à grande échelle ; des activités de base portant sur un traitement à grande échelle de données sensibles ou de données pénales. Le critère est l’activité de base, pas l’effectif. Le guide du sous-traitant de la CNIL cite un prestataire d’analyse web qui travaille pour de nombreux clients : lui doit désigner un DPO, la petite enseigne qui fait appel à lui n’y est pas tenue. Même raisonnement pour un service externe de médecine du travail qui suit de nombreuses entreprises du Tarn.
Hors de ces cas, la CNIL recommande la désignation, que le Comité européen de la protection des données encourage. Le DPO peut être interne ou externe et, sous conditions, mutualisé entre plusieurs organismes. Il est désigné en ligne auprès de la CNIL, et ses coordonnées doivent être publiées. Aucun diplôme n’est exigé : l’article 37 retient ses qualités professionnelles et ses connaissances du droit et des pratiques de protection des données.
L’article 39 fixe ses missions : informer et conseiller l’entreprise et ses salariés, contrôler le respect du règlement, conseiller sur l’analyse d’impact et coopérer avec la CNIL. L’article 38 garantit son indépendance : il ne reçoit aucune instruction sur ses missions, ne peut être sanctionné pour les avoir exercées, rend compte au plus haut niveau de la direction et ne doit pas se trouver en conflit d’intérêts avec ses autres fonctions. Selon la CNIL, il n’est pas personnellement responsable d’une non-conformité : l’entreprise, en tant que responsable de traitement, le reste.
Avant de décider, posez trois questions. Notre activité de base suppose-t-elle un suivi des personnes ou des données sensibles à grande échelle ? Qui sera associé, en temps utile, à chaque nouvel outil d’IA manipulant des données ? Cette personne a-t-elle le temps et l’indépendance nécessaires ? Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Un négociant en matériaux de 60 salariés compte 4 000 clients professionnels. Son activité de base est la vente : pas de suivi des personnes à grande échelle, pas de données sensibles. Il n’est donc pas tenu de désigner un DPO, mais confie le sujet à sa directrice administrative, une demi-journée par semaine. En six mois, elle établit un registre de 9 traitements, traite 2 demandes d’accès en 12 et 20 jours et rend un avis écrit avant le déploiement d’un assistant d’IA pour le service client.
Questions fréquentes
Une PME est-elle obligée d’avoir un DPO ?
Pas en raison de sa taille. L’obligation dépend de l’activité de base : organisme public, suivi régulier et systématique des personnes à grande échelle, ou traitement à grande échelle de données sensibles ou pénales. Hors de ces cas, la CNIL recommande tout de même d’en désigner un.
Le DPO peut-il être un prestataire externe ?
Oui. Le DPO peut être interne ou externe et, sous conditions, mutualisé entre plusieurs organismes.
Le dirigeant peut-il être son propre DPO ?
Le RGPD exige que le DPO ne reçoive aucune instruction sur ses missions et que ses autres fonctions n’entraînent pas de conflit d’intérêts. Un dirigeant qui décide des traitements se trouve difficilement dans cette position : faites valider ce choix par un conseil.
Le DPO est-il responsable en cas de manquement ?
Non. Selon la CNIL, le délégué n’est pas personnellement responsable de la non-conformité de son organisme, qui reste responsable de ses traitements.
Comment déclarer son DPO à la CNIL ?
La désignation se fait en ligne, par un formulaire sur le site de la CNIL. Les coordonnées du DPO doivent aussi être publiées, par exemple dans la politique de confidentialité.
Sources
- RGPD, chapitre IV : responsable du traitement et sous-traitant (articles 24 à 43), CNIL — consulté le 16 octobre 2026
- Devenir délégué à la protection des données, CNIL — consulté le 16 octobre 2026
- Le guide du délégué à la protection des données, CNIL — consulté le 16 octobre 2026
- Guide du sous-traitant, édition septembre 2017, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.