

Minimisation des données : les enjeux pour la PME
Selon la CNIL, la finalité doit être définie au moment de la collecte, et seules les données utiles à cette finalité sont recueillies. Dans son guide pour les développeurs, elle en donne des exemples simples : ne stocker que l’année de naissance si l’application n’a besoin que de l’année, rendre optionnelle une fonction non indispensable comme la géolocalisation, réduire la précision d’une donnée, par exemple par pseudonymisation.
Le principe vaut aussi pour les traces. La CNIL recommande de limiter les données inscrites dans les journaux, de n’y stocker ni données sensibles ni mots de passe, et de fixer une durée de conservation pour chaque catégorie de données. Pour les données sensibles, comme la santé, elle invite à ne collecter que le strict minimum, voire rien. L’article 25 du RGPD rattache la minimisation à la protection des données dès la conception.
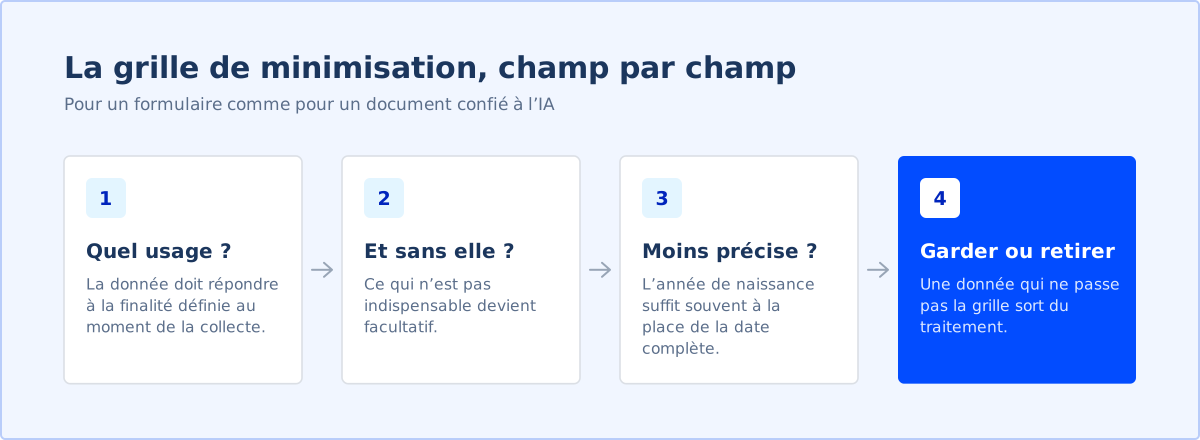
Avec l’IA, la question devient quotidienne : chaque fichier collé dans un assistant conversationnel est une collecte de plus. Notre grille de trois questions, à poser pour chaque champ d’un formulaire comme pour chaque document confié à un outil : à quoi sert cette donnée, que se passe-t-il si on ne l’a pas, une version moins précise suffirait-elle ? Une donnée qui ne passe pas la grille sort du traitement. C’est l’un des principes de base du RGPD. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Un cabinet d’expertise comptable de 25 personnes revoit sa fiche d’accueil client. Elle demandait 22 informations, dont la date de naissance complète du dirigeant, sa situation familiale et un numéro de téléphone personnel. Après application de la grille, la fiche en garde 13. Le cabinet cesse aussi de joindre les pièces d’identité aux échanges avec son assistant d’IA et n’y transmet plus que des extraits sans nom.
Questions fréquentes
La minimisation des données est-elle obligatoire ?
Oui. C’est l’un des principes du RGPD, qui s’applique à tous les traitements, quelle que soit la taille de l’entreprise.
Comment appliquer la minimisation dans un formulaire ?
En justifiant chaque champ par la finalité, en rendant facultatif ce qui n’est pas indispensable et en préférant une donnée moins précise quand elle suffit, comme l’année plutôt que la date de naissance.
Peut-on garder des données « au cas où » ?
Non. Une donnée sans usage défini au moment de la collecte n’a pas à être recueillie, ni conservée.
La minimisation s’applique-t-elle aux outils d’IA ?
Oui. Tout document transmis à un outil d’IA est un traitement : seules les données nécessaires à la tâche devraient y figurer.
Sources
- Minimiser les données collectées (guide RGPD du développeur), CNIL — consulté le 16 octobre 2026
- RGPD, chapitre 4 : responsable du traitement et sous-traitant (articles 25 et 32), CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.