

Privacy by design : les enjeux pour la PME
L’article 25 du RGPD demande au responsable du traitement de mettre en œuvre des mesures techniques et organisationnelles appropriées, comme la pseudonymisation, dès la conception du traitement et pendant toute sa durée. Il en précise le volet par défaut : ne traiter que les données nécessaires, qu’il s’agisse de la quantité collectée, de l’étendue du traitement, de la durée de conservation ou de l’accessibilité. Par défaut, les données ne doivent pas être accessibles à un nombre indéterminé de personnes sans l’intervention de la personne concernée.
Une PME est concernée chaque fois qu’elle crée ou paramètre un outil : un formulaire sur son site, une base no-code, un CRM, un assistant d’IA branché sur ses fichiers. Le guide de la CNIL pour les sous-traitants en donne des traductions concrètes : paramétrer par défaut et a minima la collecte, ne pas rendre techniquement obligatoire un champ facultatif, purger automatiquement les données d’une base active, gérer les habilitations donnée par donnée.
Le principe se joue avant la mise en service, quand corriger coûte peu. Notre méthode en trois étapes : lister les données vraiment nécessaires à chaque usage, régler les valeurs par défaut sur le niveau le plus protecteur, puis fixer dès le départ la durée de conservation et la liste des personnes habilitées. Ce travail applique la minimisation des données et s’inscrit dans le cadre général du RGPD. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
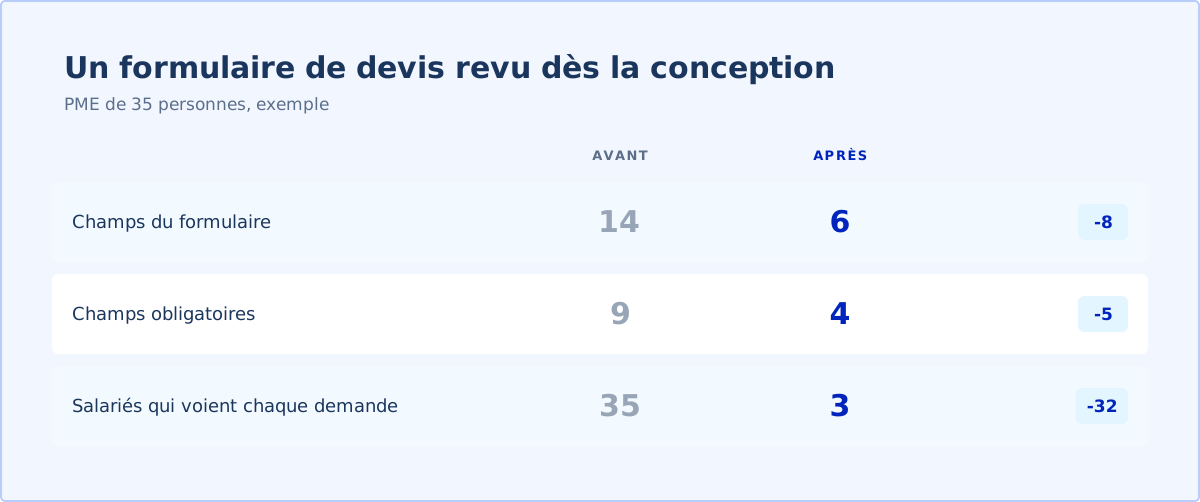
Une société de services à domicile de 35 personnes crée un formulaire de demande de devis. La première version compte 14 champs, dont 9 obligatoires, et chaque demande est visible par les 35 salariés. Après revue, le formulaire garde 6 champs, dont 4 obligatoires, les demandes ne sont visibles que par les 3 personnes du service commercial et celles qui n’aboutissent pas sont purgées automatiquement après 12 mois.
Questions fréquentes
Le privacy by design est-il obligatoire ?
Oui. L’article 25 du RGPD en fait une obligation du responsable du traitement, quelle que soit sa taille.
Quelle différence entre protection dès la conception et protection par défaut ?
La première intègre la protection dans la conception même de l’outil. La seconde garantit que, sans action de l’utilisateur, seules les données nécessaires sont collectées, conservées et rendues accessibles.
Nos prestataires sont-ils concernés ?
Oui, indirectement. Le guide de la CNIL pour les sous-traitants leur demande de fournir des outils qui intègrent ces principes et permettent au client de paramétrer a minima la collecte.
Comment prouver qu’on applique le privacy by design ?
En documentant les choix faits à la conception : données retenues, réglages par défaut, durées, habilitations. L’article 25 prévoit aussi qu’une certification approuvée peut servir d’élément de preuve.
Sources
- RGPD, chapitre 4 : responsable du traitement et sous-traitant (articles 25 et 32), CNIL — consulté le 16 octobre 2026
- Règlement européen sur la protection des données personnelles : guide du sous-traitant, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.