

Injection de prompt : les enjeux pour la PME
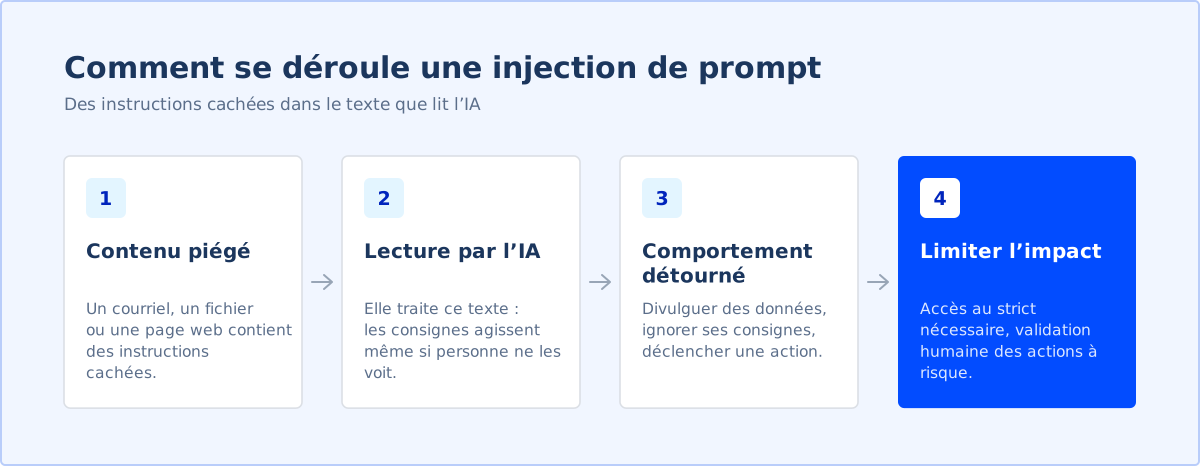
L’OWASP classe l’injection de prompt au premier rang de son Top 10 des risques pour les applications de LLM (LLM01, édition 2025). Elle distingue l’injection directe, quand la saisie de l’utilisateur modifie le comportement du modèle, et l’injection indirecte, quand le modèle traite un contenu externe, site web ou fichier, qui contient des instructions cachées. Ces instructions peuvent agir même si aucun humain ne les voit. L’ANSSI parle, elle, d’« injection de requête indirecte ». C’est un risque propre à l’intelligence artificielle générative.
Le risque grandit avec les droits accordés à l’IA. Un chatbot qui se contente de répondre expose peu. Un agent IA qui lit vos courriels, consulte votre CRM et peut envoyer des messages expose beaucoup : un courriel piégé peut lui demander de transmettre des informations. Selon l’OWASP, ni le RAG ni le fine-tuning ne suppriment complètement cette vulnérabilité, et une prévention infaillible n’est peut-être pas possible.
Les mesures visent donc à limiter l’impact. L’OWASP recommande notamment de n’accorder à l’application que les accès strictement nécessaires, d’exiger une validation humaine pour les actions à risque, de séparer clairement les contenus externes non fiables et de mener des tests d’attaque réguliers. L’ANSSI va dans le même sens en proscrivant l’usage automatisé de l’IA pour les actions critiques sur le système d’information. Notre réflexe avant de connecter un outil : lister ce que l’IA peut lire, ce qu’elle peut faire, et ce qui exige un clic humain. Notre page sécurité détaille nos propres règles.
Exemple
Une PME fictive de négoce de 70 personnes teste un agent qui trie la boîte commerciale et prépare les réponses. Lors d’un test interne, l’équipe envoie 10 courriels piégés contenant des consignes cachées. Dans 3 cas, l’agent prépare une réponse qui inclut des informations sur un autre client. L’entreprise lui retire l’accès à l’historique client et impose une validation humaine avant tout envoi : au test suivant, aucun des 10 courriels n’aboutit à une fuite.
Questions fréquentes
Une PME est-elle concernée par l’injection de prompt ?
Oui, dès qu’un outil d’IA lit des contenus externes, comme des courriels, des sites ou des documents reçus, ou dispose d’accès à vos logiciels. Le risque augmente avec les actions qu’il peut réaliser seul.
Quelle différence entre injection de prompt directe et indirecte ?
L’injection directe passe par la saisie de l’utilisateur. L’injection indirecte est cachée dans un contenu externe que l’IA lit, ce qui la rend plus difficile à repérer.
Peut-on se protéger complètement contre l’injection de prompt ?
Selon l’OWASP, une prévention infaillible n’est peut-être pas possible. On réduit l’impact : accès minimaux, validation humaine des actions sensibles, tests réguliers.
Que faire en premier ?
Faire l’inventaire des outils d’IA connectés à vos données ou capables d’agir, puis retirer les droits d’écriture et d’envoi qui ne sont pas indispensables.
Sources
- LLM01:2025 Prompt Injection, OWASP Gen AI Security Project — consulté le 16 octobre 2026
- Recommandations de sécurité pour un système d’IA générative (ANSSI-PA-102, v1.0, 29/04/2024), ANSSI — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.