

Hébergeur de données de santé (HDS) : les enjeux pour la PME
La certification HDS relève du code de la santé publique. Selon l’Agence du numérique en santé, elle porte sur six activités : la mise à disposition et le maintien en condition opérationnelle des sites physiques, de l’infrastructure matérielle, de l’infrastructure virtuelle et de la plateforme d’hébergement d’applications, l’administration et l’exploitation du système d’information contenant les données de santé, et leur sauvegarde. Depuis la loi SREN, la certification vise aussi la conservation de ces données dans le cadre d’un service d’archivage électronique, rattachée à la sixième activité.
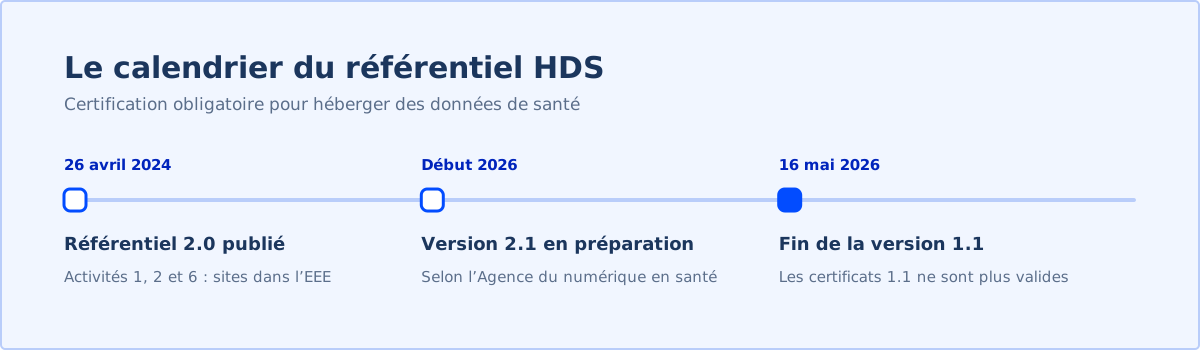
Le référentiel de certification en vigueur est la version 2.0, publiée par arrêté le 26 avril 2024. Les hébergeurs avaient jusqu’au 16 mai 2026 pour s’y conformer : depuis cette date, les certificats émis selon l’ancienne version 1.1 ne sont plus valides. Cette version impose que seuls des sites situés dans l’Espace économique européen puissent être certifiés pour les activités 1, 2 et 6, et que l’hébergeur rende publique la cartographie de ses transferts de données hors de cet espace, accès à distance compris. Une version 2.1 était en préparation début 2026, selon l’Agence du numérique en santé.
Une PME est concernée de deux façons. Si elle édite un logiciel, une application ou un outil d’IA qui conserve des données de patients pour des professionnels ou des établissements de santé, elle doit être certifiée ou s’appuyer sur un hébergeur certifié pour les activités concernées. Si elle confie elle-même de telles données à un prestataire, elle vérifie que celui-ci l’est. Les données de santé font partie des données sensibles du RGPD, et l’hébergeur peut aussi avoir la qualité de sous-traitant.
Notre grille de vérification face à un prestataire : quelles activités exactes couvre son certificat, sur quels sites, selon quelle version du référentiel, et où figure sa cartographie des transferts hors de l’Espace économique européen ? Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Un éditeur de logiciel de prise de rendez-vous de 18 personnes équipe 240 cabinets de kinésithérapie et stocke les motifs de consultation des patients. Il héberge jusque-là sa base chez un prestataire cloud non certifié. Il migre vers un hébergeur certifié HDS pour les six activités, vérifie que les sites sont situés dans l’Espace économique européen et ajoute au contrat de ses clients la référence du certificat et la cartographie des transferts.
Questions fréquentes
Quand la certification HDS est-elle obligatoire ?
Lorsqu’un prestataire héberge, pour le compte d’un tiers, des données de santé recueillies lors d’activités de prévention, de diagnostic, de soins ou de suivi social et médico-social, sur l’une des six activités définies par le code de la santé publique.
Quelle version du référentiel HDS s’applique ?
La version 2.0, publiée par arrêté le 26 avril 2024. Depuis le 16 mai 2026, tous les certificats HDS valides attestent de la conformité à cette version. Une version 2.1 était en préparation début 2026.
Les données de santé doivent-elles rester en Europe ?
Le référentiel 2.0 n’admet que des sites situés dans l’Espace économique européen pour les activités 1, 2 et 6, et impose de publier la cartographie des transferts hors de cet espace.
Comment vérifier qu’un prestataire est certifié HDS ?
En demandant son certificat et en contrôlant les activités couvertes, les sites concernés et la version du référentiel. Un certificat qui ne couvre pas l’activité utilisée ne suffit pas.
Sources
- Webinaire certification HDS du 15 octobre 2025, Agence du numérique en santé — consulté le 16 octobre 2026
- Webinaire HDS du 18 mars 2026 : point d’étape sur la transition vers le référentiel v2, Agence du numérique en santé — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.