

Portabilité des données : les enjeux pour la PME
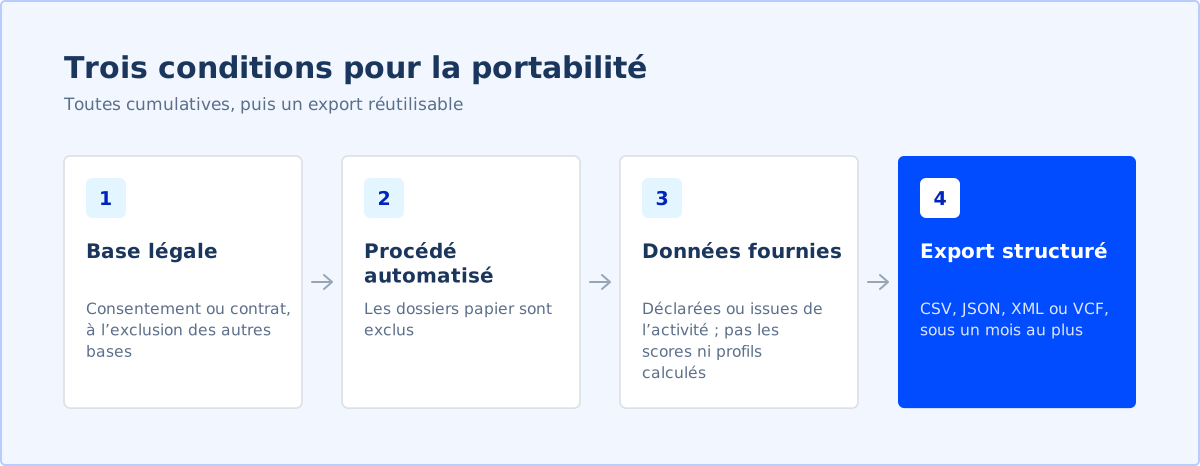
L’article 20 du RGPD pose trois conditions cumulatives : le traitement repose sur le consentement ou sur un contrat, il est effectué par des procédés automatisés, et la demande porte sur des données fournies par la personne. Les traitements fondés sur l’intérêt légitime, une obligation légale ou une mission d’intérêt public en sont exclus, comme les dossiers papier. Le choix de la base légale détermine donc, dès le départ, si la portabilité s’appliquera.
Selon la CNIL, les données concernées sont celles que la personne a déclarées, comme son adresse électronique ou son identifiant, et celles générées par son activité, comme l’historique d’achats d’une carte de fidélité. Les données dérivées, calculées ou inférées en sont exclues : un score, une recommandation ou un profil produit par un algorithme, y compris par un outil d’IA, ne relèvent pas de la portabilité.
La CNIL cite des formats comme CSV, JSON, XML ou VCF, et déconseille les images ou les PDF non structurés. La personne peut demander une transmission directe à un autre organisme lorsque c’est techniquement possible. La portabilité n’entraîne ni la suppression des données ni la clôture du compte. L’entreprise répond au plus tard sous un mois, porté à trois mois pour une demande complexe.
Pour une PME qui vend à des particuliers, le plus simple est d’anticiper : identifier les traitements concernés, vérifier que les outils savent produire un export structuré, et proposer ce téléchargement depuis l’espace client. C’est aussi une question d’interopérabilité des outils. Cette fiche est une information générale, à compléter par l’avis d’un conseil.
Exemple
Un réseau de 3 salles de sport, 40 salariés et 6 500 adhérents, reçoit une demande de portabilité. L’abonnement repose sur un contrat. L’export remis en 5 jours, au format CSV, contient l’identité, les coordonnées, l’historique des 140 passages de l’adhérent et ses réservations de cours. Il n’inclut pas le score de risque de désabonnement calculé par l’outil de pilotage, qui est une donnée dérivée. Le réseau ajoute ensuite un bouton d’export dans l’espace adhérent.
Questions fréquentes
La portabilité concerne-t-elle toutes les données ?
Non. Elle porte sur les données fournies par la personne, déclarées ou générées par son activité, pour des traitements automatisés fondés sur le consentement ou un contrat. Les données calculées ou inférées en sont exclues.
Dans quel format faut-il transmettre les données ?
Dans un format structuré, couramment utilisé et lisible par machine. La CNIL cite notamment CSV, JSON, XML et VCF, et déconseille les PDF non structurés.
Faut-il supprimer les données après une demande de portabilité ?
Non. La portabilité n’entraîne pas la suppression des données ni la clôture du compte. Si la personne souhaite l’effacement, elle doit le demander séparément.
Quel délai pour répondre à une demande de portabilité ?
Dans les meilleurs délais et au plus tard sous un mois, porté à trois mois pour une demande complexe, à condition de justifier cette complexité.
Sources
- RGPD, chapitre III : droits de la personne concernée (articles 12 à 22), CNIL — consulté le 16 octobre 2026
- Professionnels : comment répondre à une demande de droit à la portabilité ?, CNIL — consulté le 16 octobre 2026
Auteur

Clément Marchal a fondé le Cabinet Flourens. Depuis 2017, dont cinq ans à faire tourner des équipes, notamment dans un environnement régulé par l'AMF, il voit la même chose : l'IA entre dans l'entreprise par les salariés, pas par la direction. Personne ne sait qui l'utilise, sur quelles données, ni ce qu'elle rapporte. Avec Ardoise, le Cabinet Flourens met cet usage en ordre en six semaines : la carte des usages, des règles acceptées, deux automatisations ou agents IA sur vos outils et le dossier qui prouve ce que l'entreprise a fait.
L'histoire du cabinetMode d'Emploi, la lettre
Une méthode par semaine pour reprendre la main sur votre organisation. Désinscription en un clic.